WordPressの管理画面で「脅威が見つかりました」と表示された|確認と対応の記録
この記事にはプロモーション広告が含まれます
りらぶろのサイトをメンテナンスしていたところ、WordPressの管理画面に「脅威が見つかりました」と表示されていることに気づきました。
こういう表示が出ると、ちょっとドキッとしますよね。
そこで内容を確認してみたところ、今回はサイトが改ざんされたり、不正アクセスされたことが確認されたわけではありませんでした。
原因は、WordPressに入っていたプラグインのひとつに、既知の脆弱性があると判定されたこと。
脆弱性とは、プログラムに存在するセキュリティ上の弱点のことです。
つまり、問題が起きてから気づいたというより、Jetpack Protect(WordPress側のセキュリティ機能)が「このプラグインは危ないですよ」と教えてくれたのです。
今回は、警告に気づいてから、原因を確認し、対処して警告が消えるまでの流れをまとめてみますね。
WordPressから「脅威が見つかりました」と通知されました
りらぶろにログインしてみると、WordPressの管理画面上部に、赤い警告アイコンとともに「1件の脅威が見つかりました」と表示されていました。
突然の警告だったため、Jetpack Protectの管理画面から詳細を確認してみましたところ、どうもなんらかの脆弱性(ぜいじゃくせい)が見つかったようなのです。
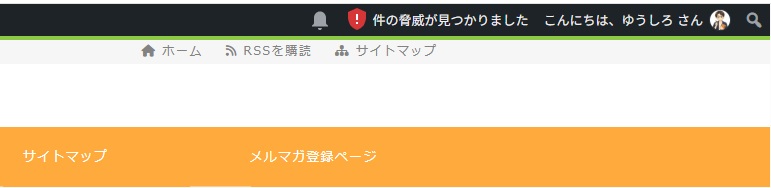
WordPressの管理画面で「脅威が見つかりました」と表示された
検出結果を詳しく見てみると「MJ Update History」というプラグイン(WordPress用の追加機能プログラム)に既知の脆弱性があるということでした。
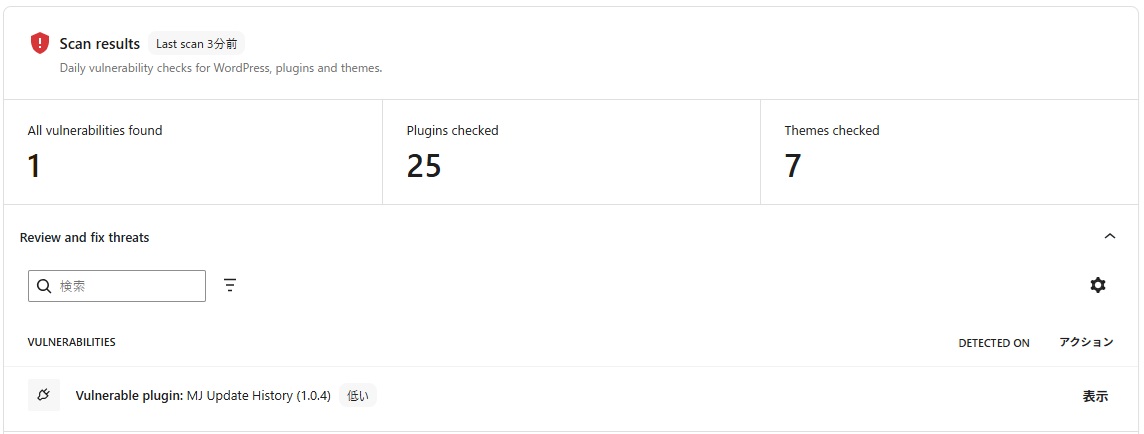
Jetpack ProtectでMJ Update History 1.0.4の脆弱性が検出された画面
このプラグインを使っていた記憶はあまりないのですが、WordPressのプラグイン一覧を確認してみると、同じ名前のものがインストールされていました。
これですね。
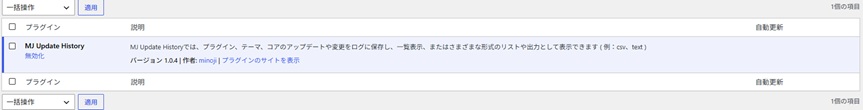
プラグインのMJ Update History 1.0.4がインストールされていた画面
「MJ Update History」が表示されている画面の左側に「無効化」と書かれたボタンがありましたのでクリックしたら無効にできたようです。
そしてそのあとに「削除」ボタンが表示されましたので、クリックしてみると、画面から表示されなくなったことを確認できました。
脆弱性がなくなったことを確認
プラグインを削除したので、今度は本当に脆弱性の警告が消えたのか確認してみます。
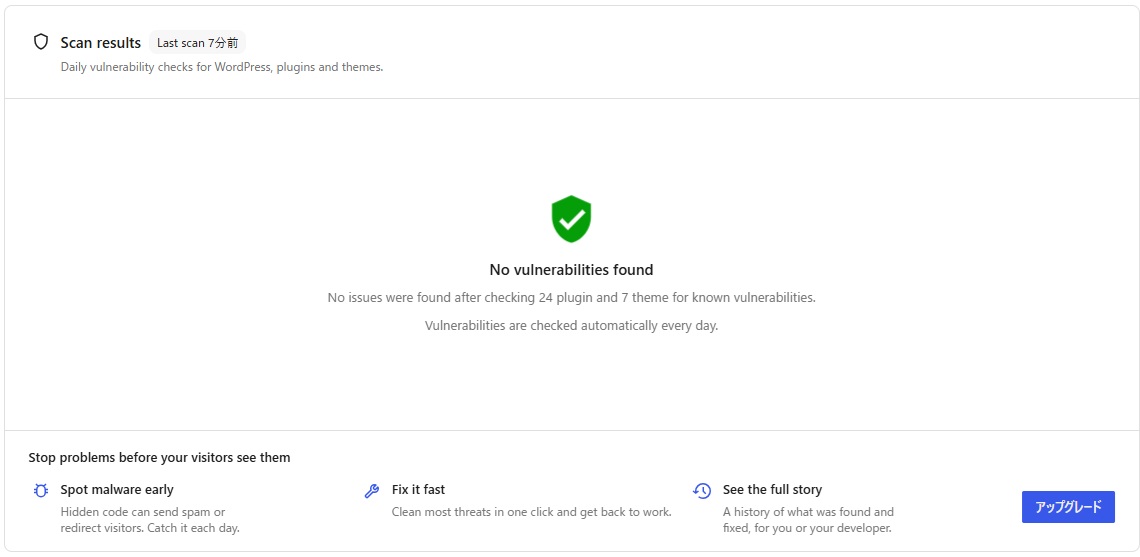
脆弱性警告は解消
もう一度Jetpack Protectの管理画面を開いてみると、先ほどまで表示されていた赤い警告がなくなり、緑色のチェックマークが表示されていました。
画面には「No vulnerabilities found(脆弱性は見つかりませんでした)」と書かれています。
検査されたプラグインも25件から24件に減っていて、問題のあったプラグインが削除されたことも確認できました。
これで、今回検出された脆弱性への対応はひとまず完了です。